
 loading...
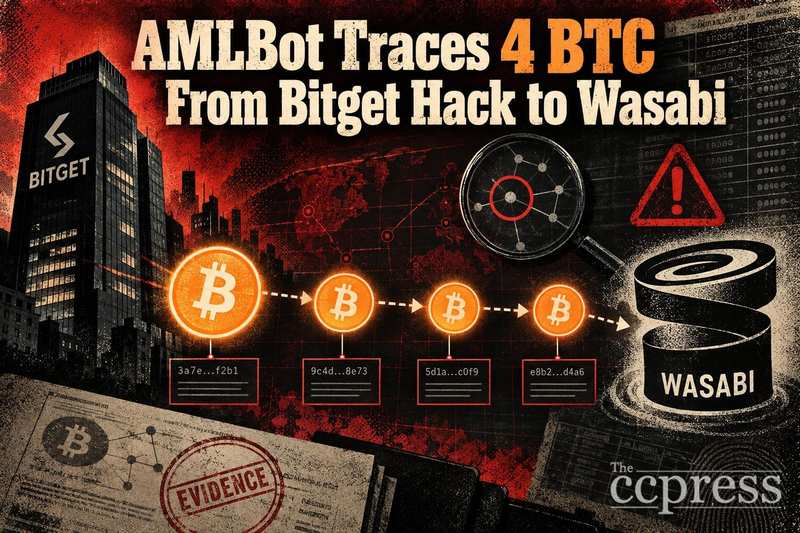
区块链分析平台AMLBot披露,有约4枚比特币被确认与Bitget遭黑客攻击事件存在关联,并已进入Wasabi CoinJoin网络。这一发现揭示了被盗资产快速通过隐私协议转移的现状,也反映出全球加密资产合规团队对链上实时追踪能力的依赖日益增强。
根据AMLBot发布的报告,这些比特币在攻击后迅速被路由至Wasabi Wallet的CoinJoin机制中,以切断其原始来源路径。作为一家专注于加密货币合规与风险识别的分析机构,此类追踪行为符合行业标准操作流程——即在事件发生后对受污染资产进行溯源。
然而,目前尚未有独立链上工具验证该笔资金流动的具体交易哈希或区块浏览器链接。因此,相关数据仍属于初步分析结论,应被视为来自AMLBot的调查线索,而非最终确凿证据。类似情况在过往多个交易所安全事件中反复出现:攻击者常在调查团队锁定目标前完成资金混淆。
Wasabi CoinJoin通过将多名用户输入的比特币合并为单一交易,有效阻断了输入地址与输出地址之间的直接映射关系。对于分析人员而言,这意味着仅凭一次混合无法确定最终接收方身份。
尽管如此,主流区块链分析公司仍可通过聚类算法、时间序列比对和钱包行为模式推断出高概率归属。但这种分析过程显著增加所需时间和技术成本。因此,交易所普遍将此类活动视为潜在合规风险信号,而非非法活动的直接证明。
Indodax、Tokocrypto及Coins.ph等东南亚主要虚拟资产服务提供商面临严峻合规压力。印尼金融服务管理局(OJK)与菲律宾中央银行(BSP)均要求平台在接收资金前筛查是否来自已知黑客关联地址。
一旦检测到与已知攻击事件相关的交易,尤其是经过混币处理的资金,相关机构必须启动尽职调查程序,包括要求客户提供完整资金来源证明,避免无意中成为赃款流转环节的一部分。
当系统触发基于CoinJoin的预警时,合规团队应在入账前标记该交易,并启动补充验证流程。重要的是,不应仅依赖单一分析源,而应至少使用另一家权威区块链分析平台进行交叉核验。
此外,建议交易所针对与Bitget事件相关的钱包集群设置长期监控警报。由于混币后的输出可能分散至数十个不同地址,单次异常交易可能是更大规模资金拆分模式的一环,需持续追踪数日才能形成完整图景。
这一事件再次印证:即使经过高级隐私协议处理,链上透明性依然具备强大的威慑力。公开追踪结果不仅推动行业自律,也向监管机构提供有力支持,强化整个生态系统的防御能力。
据报,约4枚比特币与Bitget黑客事件有关,已被送入Wasabi CoinJoin。该信息尚未获独立链上验证。虽然混币机制显著提升归因复杂度,但专业分析工具仍可构建资金路径图。东南亚交易所须建立前置筛查机制,并采用多源验证方式应对风险。随着攻击频率上升,合规响应周期正从数天压缩至数小时,凸显实时链上监控的战略价值。
 531
 177
 307
 735
 408
 313
 744
 252
 509
 936


