
 loading...
全球加密货币交易平台Bitget于9月24日遭遇严重安全入侵,成为2026年迄今最重大的数字资产盗窃案。初步确认损失金额为3.516亿美元,后续因发现额外的Zcash与TRON转账记录,总损失被修正至3.875亿美元。
此次事件并非传统意义上的私钥窃取,而是攻击者通过挖掘Bitget后端钱包系统中使用的第三方安全组件漏洞,获取了高权限凭证。他们借此伪造合法交易请求,并绕过审批流程,使恶意操作在系统中被视为真实指令。
这些伪造交易成功清空了热钱包与温钱包中的资产,而离线存储的冷钱包未受影响。由于交易符合平台规则,系统未触发异常警报,导致损失迅速扩大。
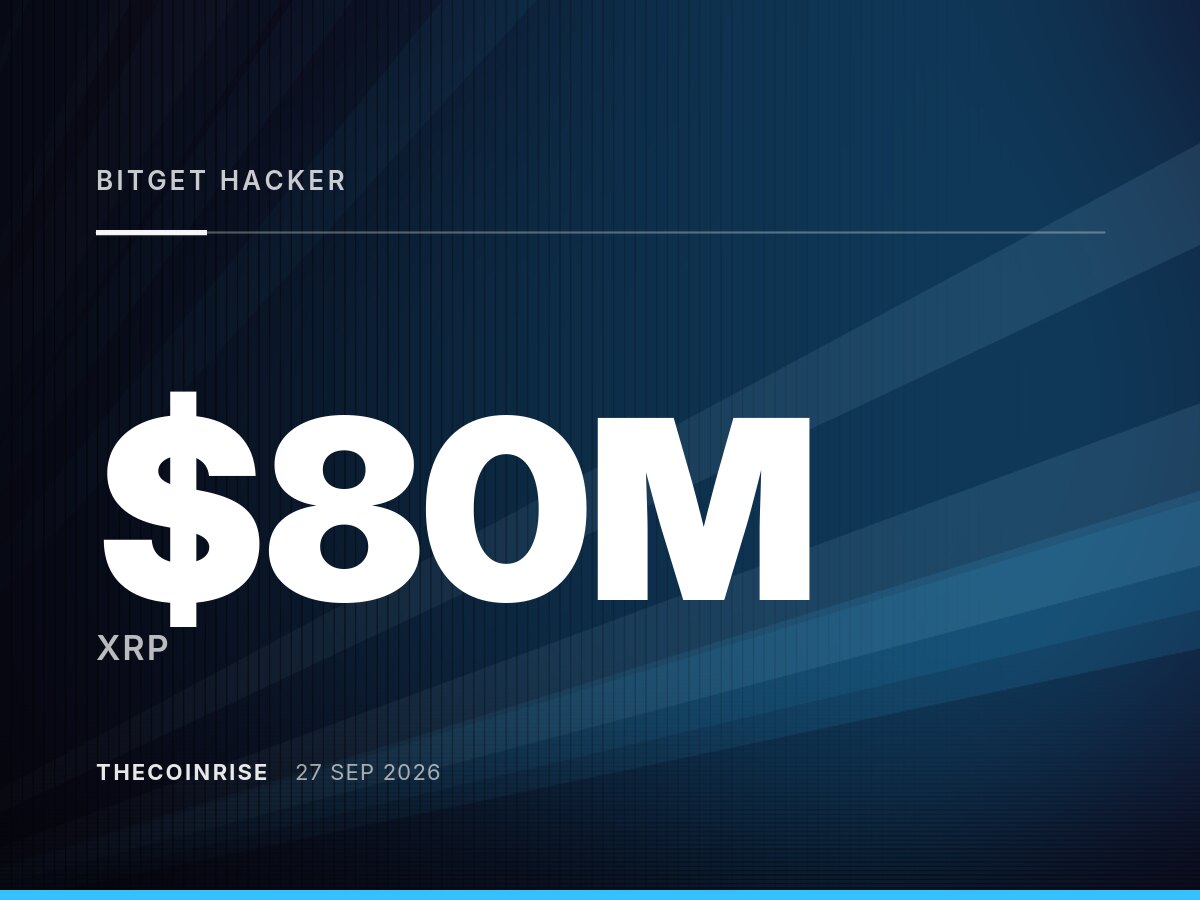
攻击者已从三个持仓钱包中转移约8300万美元价值的XRP。根据XRP账本(XRP Ledger)的设计机制,原生代币无法被冻结或撤销,即使发行方也无法强制阻止其流通。因此,约7500万美元的XRP仍处于不可控状态。
在事件发生后,约1亿美元资产被快速转换为以太坊,以规避追踪与冻结风险。稳定币如USDT和USDC虽可被发行方列入黑名单,但以太坊与XRP不具备此类控制能力。目前,Circle与Tether已冻结与本次攻击相关的32万美元稳定币。
基于资产流转路径、使用IP地址特征以及资金流向曾关联历史攻击的钱包地址,Bitget判断此次攻击极有可能由朝鲜国家支持的“拉撒路集团”实施。
该组织曾参与多起大型加密货币盗窃案,包括2025年2月对Bybit平台发起的15亿美元攻击。其作案手法高度隐蔽,善于利用金融工具进行洗钱与分拆。
Bitget宣布动用4.64亿美元用户保护基金覆盖全部损失,确保客户账户余额不受影响。同时,平台设立两笔赏金计划:5%用于冻结攻击者资金,另5%用于追回被盗资产。
自9月28日起,交易所开始分阶段恢复提款功能。比特币网络的BTC提款已于协调世界时(UTC)08:00按计划重启。官方表示,漏洞已修复,当前系统处于可控状态,未再出现未经授权的转账行为。
 532
 766
 751
 475
 844
 581
 518
 556
 224
 506


