
 loading...
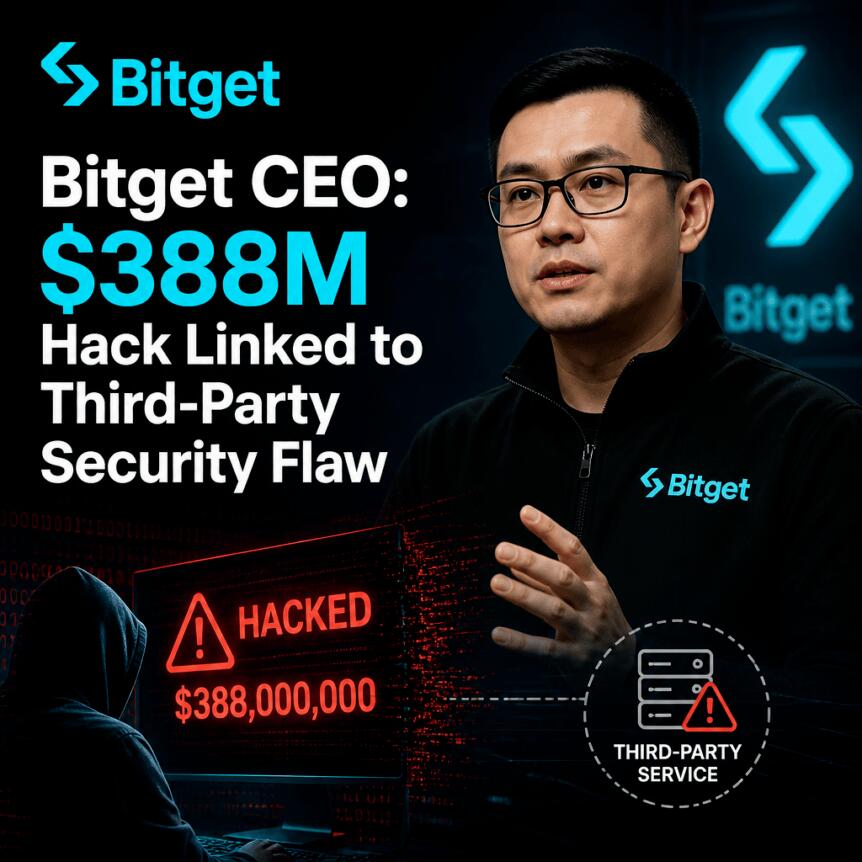
NEAR Intents 宣布,其安全机制 SHIELD 已成功阻止超过5000万美元的跨链转账尝试,这些资金与近期发生的 Bitget 交易所重大安全漏洞事件相关。此次事件中,约3.875亿美元资产被转入攻击者控制的钱包地址。
NEAR Intents 总经理 Alex Shevchenko 表示,系统在检测到异常资金流动后,及时阻止了潜在非法行为。在执行过程中,约50.3万美元资金被冻结,另有约16.6万美元在拦截前已完成跨链兑换。
该披露发生在 Bitget 9月24日遭遇大规模攻击后的第五天。经进一步调查,攻击造成的损失从最初估计的3.516亿美元上调至3.875亿美元,涉及以太坊、Zcash、Tron等多个链上资产。
Shevchenko 强调,SHIELD 的核心原则是防止被盗资产通过其网络进行变现。他指出,尽管协议具备无许可特性,但开发者仍需对基础设施的使用负责。
“一个允许窃贼自由兑换赃款的系统,并非更开放,而是为犯罪行为提供庇护。”他表示,有效市场依赖于可验证的财产权,而非对非法资金流动的纵容。
NEAR Intents 决定放弃 Bitget 提出的5%追回奖励计划。根据原方案,协助冻结或追回资金的参与者可获相应比例激励。
Shevchenko 表示,冻结的50.3万美元将通过合法程序归还,以避免干扰后续资产追索工作,为交易所争取更大回收空间。
与此同时,有机构请求 THORChain 阻止与攻击者关联的钱包使用其跨链服务。然而,该协议明确表示,紧急停机机制仅用于保护整体网络安全性,不支持针对特定交易或地址的定向封锁。
据 AMLBot 报告,部分被盗资金已通过跨链操作转换为比特币,并进入 Wasabi CoinJoin 等混币服务,增加追踪难度。尽管如此,THORChain 重申其设计原则——所有节点共同决策,不存在单点控制。
Circle 和 Tether 在事件后迅速行动,分别对攻击者关联的以太坊地址实施黑名单,冻结合计约31.8万美元的 USDC 和 USDT。
这一举措得益于其代币合约内置的控制功能,而像 THORChain 与 NEAR Intents 这类协议则依赖链上交易流程中的实时审查机制,无法直接锁定整个账户。
Bitget 于9月24日UTC时间18:31首次发现异常提现行为。调查显示,攻击者利用第三方安全工具漏洞获取内部权限,进而向钱包系统发送伪造提款指令,但未泄露私钥或影响冷钱包。
目前底层漏洞已修复,独立安全公司 Mandiant 与 SlowMist 正协助开展取证与资产追踪。截至9月25日,约3.43亿美元(占88%)仍处于休眠状态,分布在多个受控钱包中,包括以太坊、XRP Ledger、Zcash 和 Tron 等链。
Bitget 已分阶段恢复提现服务:9月28日重启比特币提现,随后在9月29日恢复以太坊及多条EVM链上的资产提取,USDT 提现安排于9月30日,其余代币与法币服务预计于10月2日全面恢复。
交易所表示,客户账户余额不受影响,财务损失将由保护基金承担,同时持续与行业伙伴合作推动资产回收进程。
 598
 532
 773
 482
 844
 435
 581
 944
 303
 667


